Roles & Permissions
Use Roles & Permissions to control who can view, edit, publish, or delete information in your workspace. You can customise roles or clone existing ones to fit your governance model.
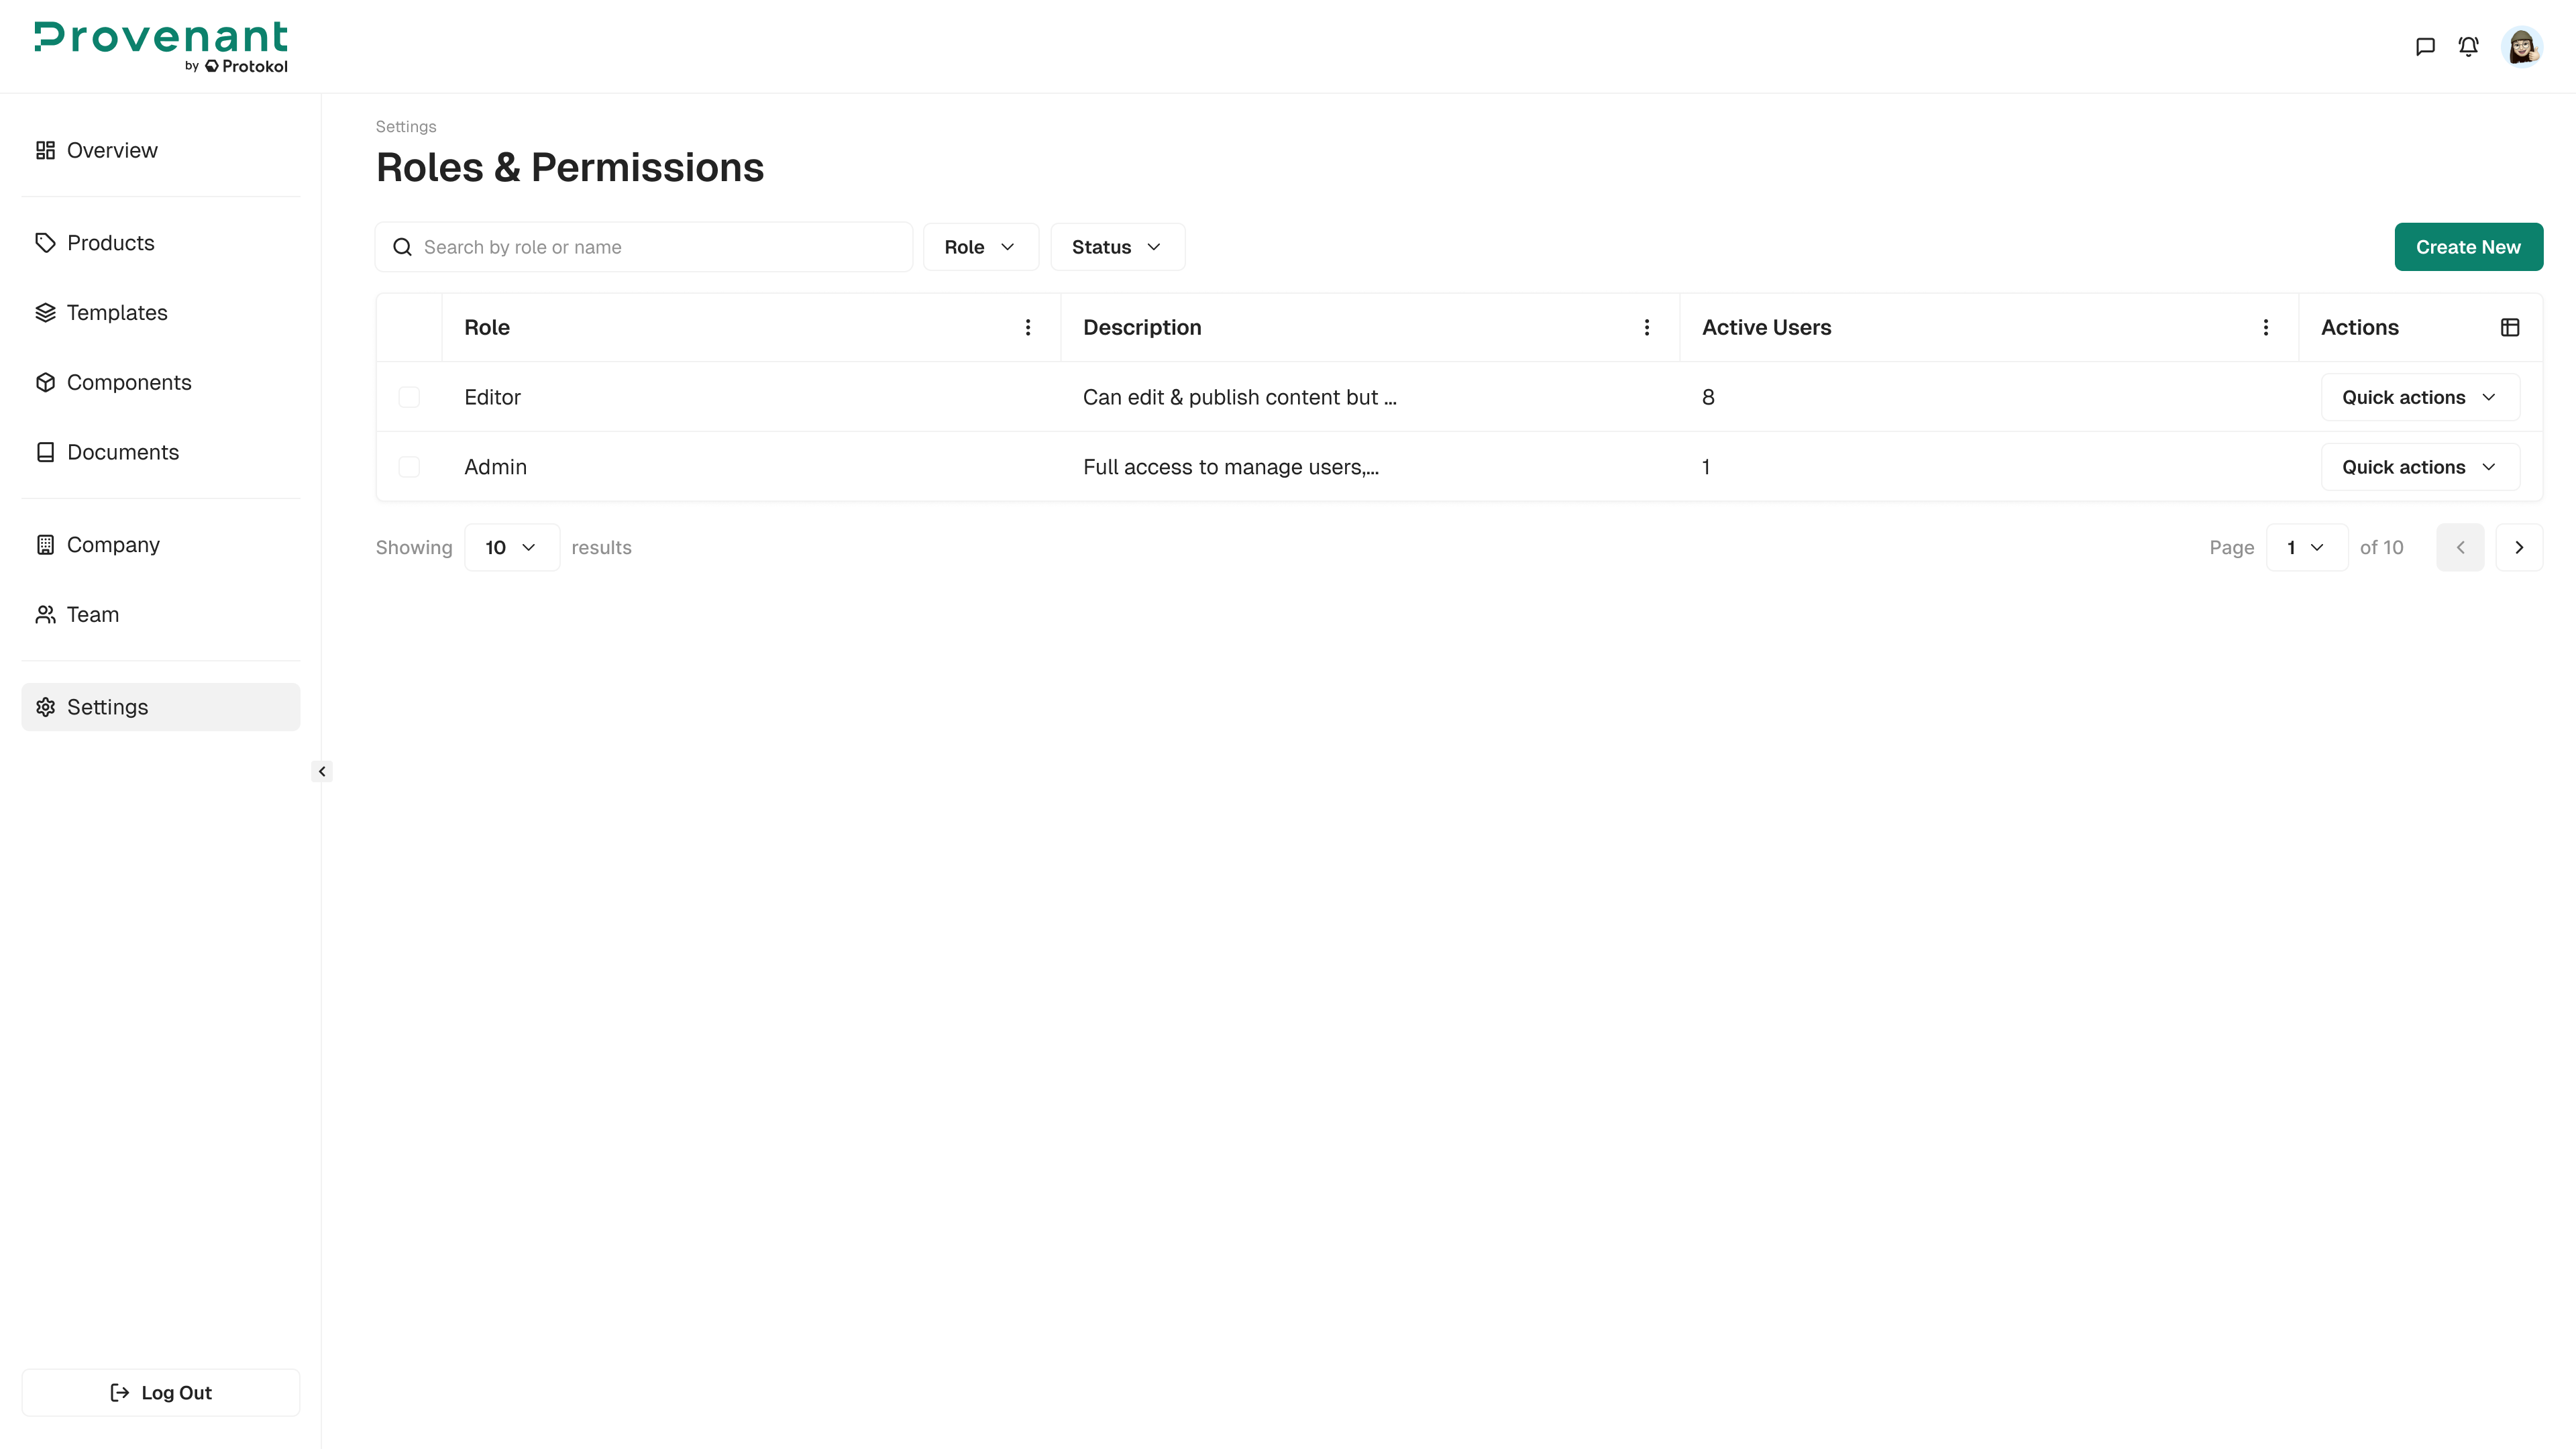
Create or clone a role
Steps
- Open
Settings›Roles & Permissions. - To duplicate a role, open Quick Actions › Clone Role next to an existing role.
- Or select
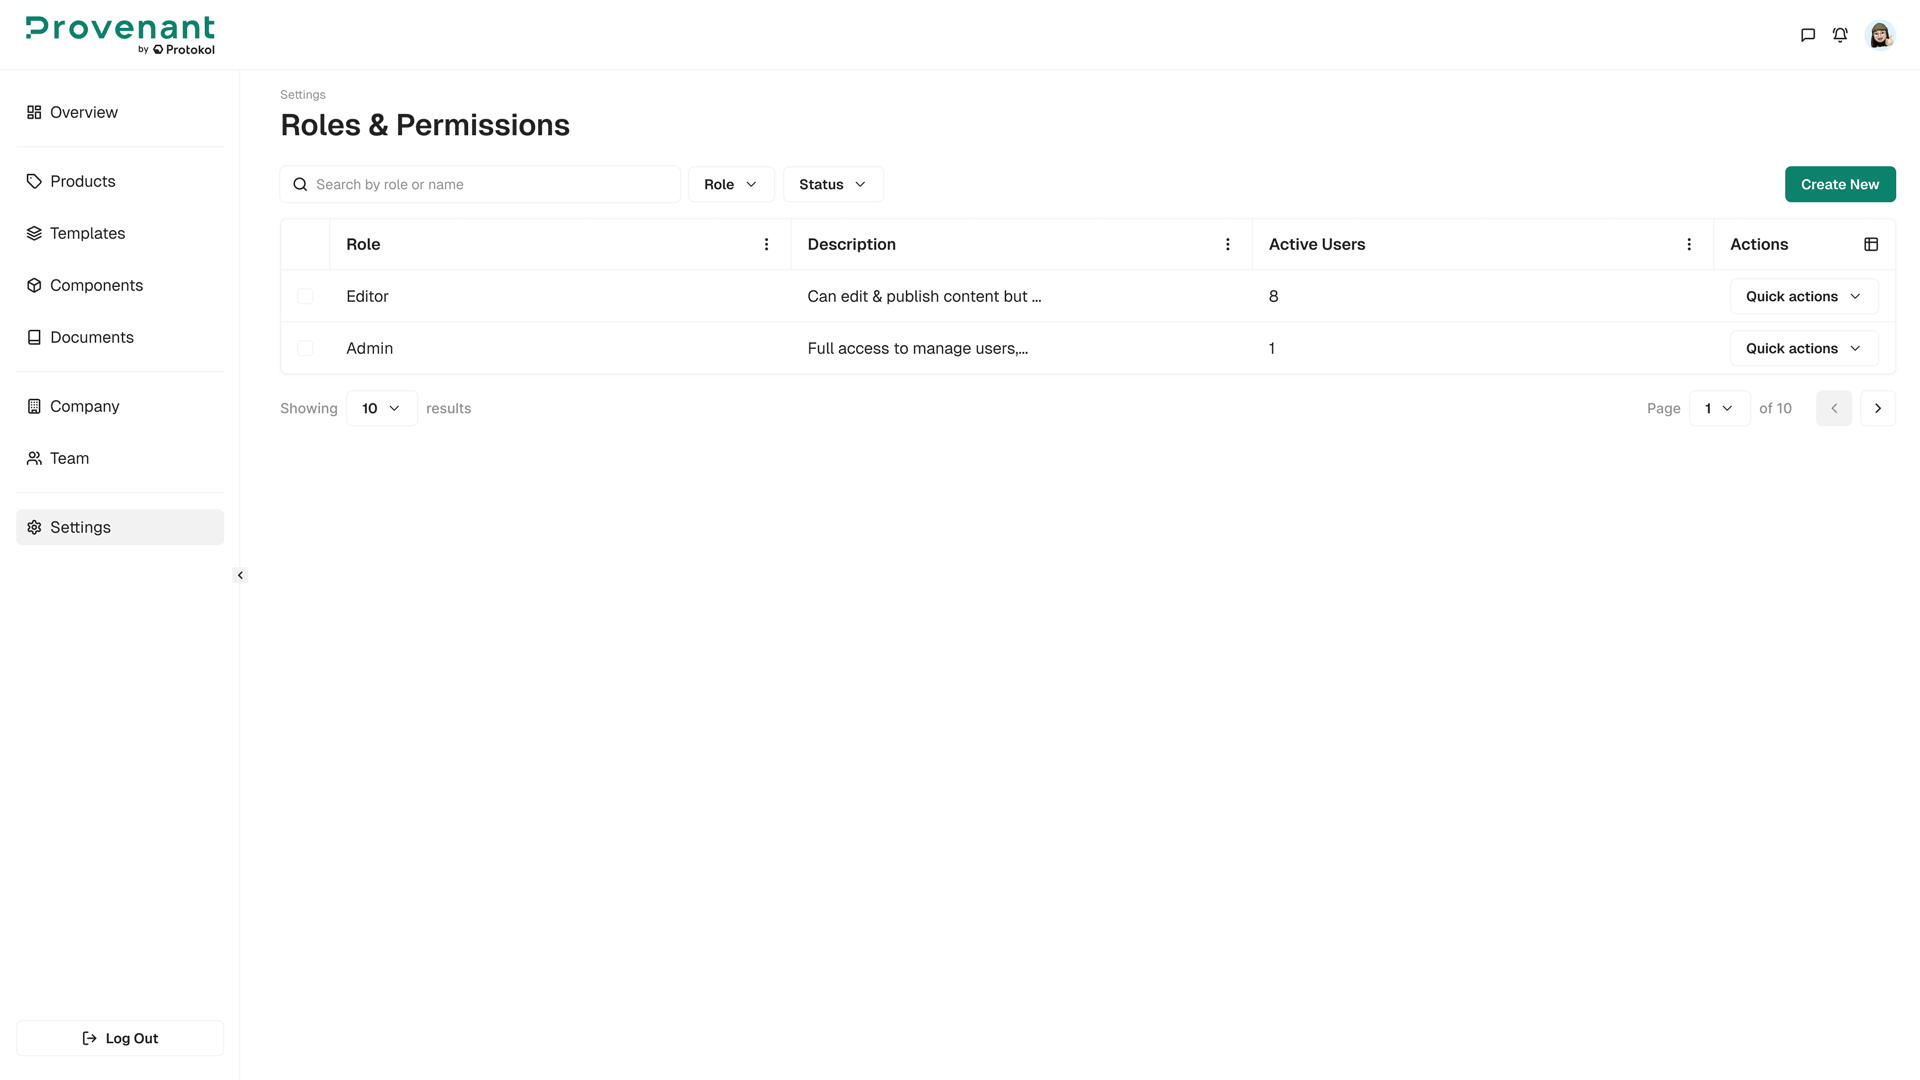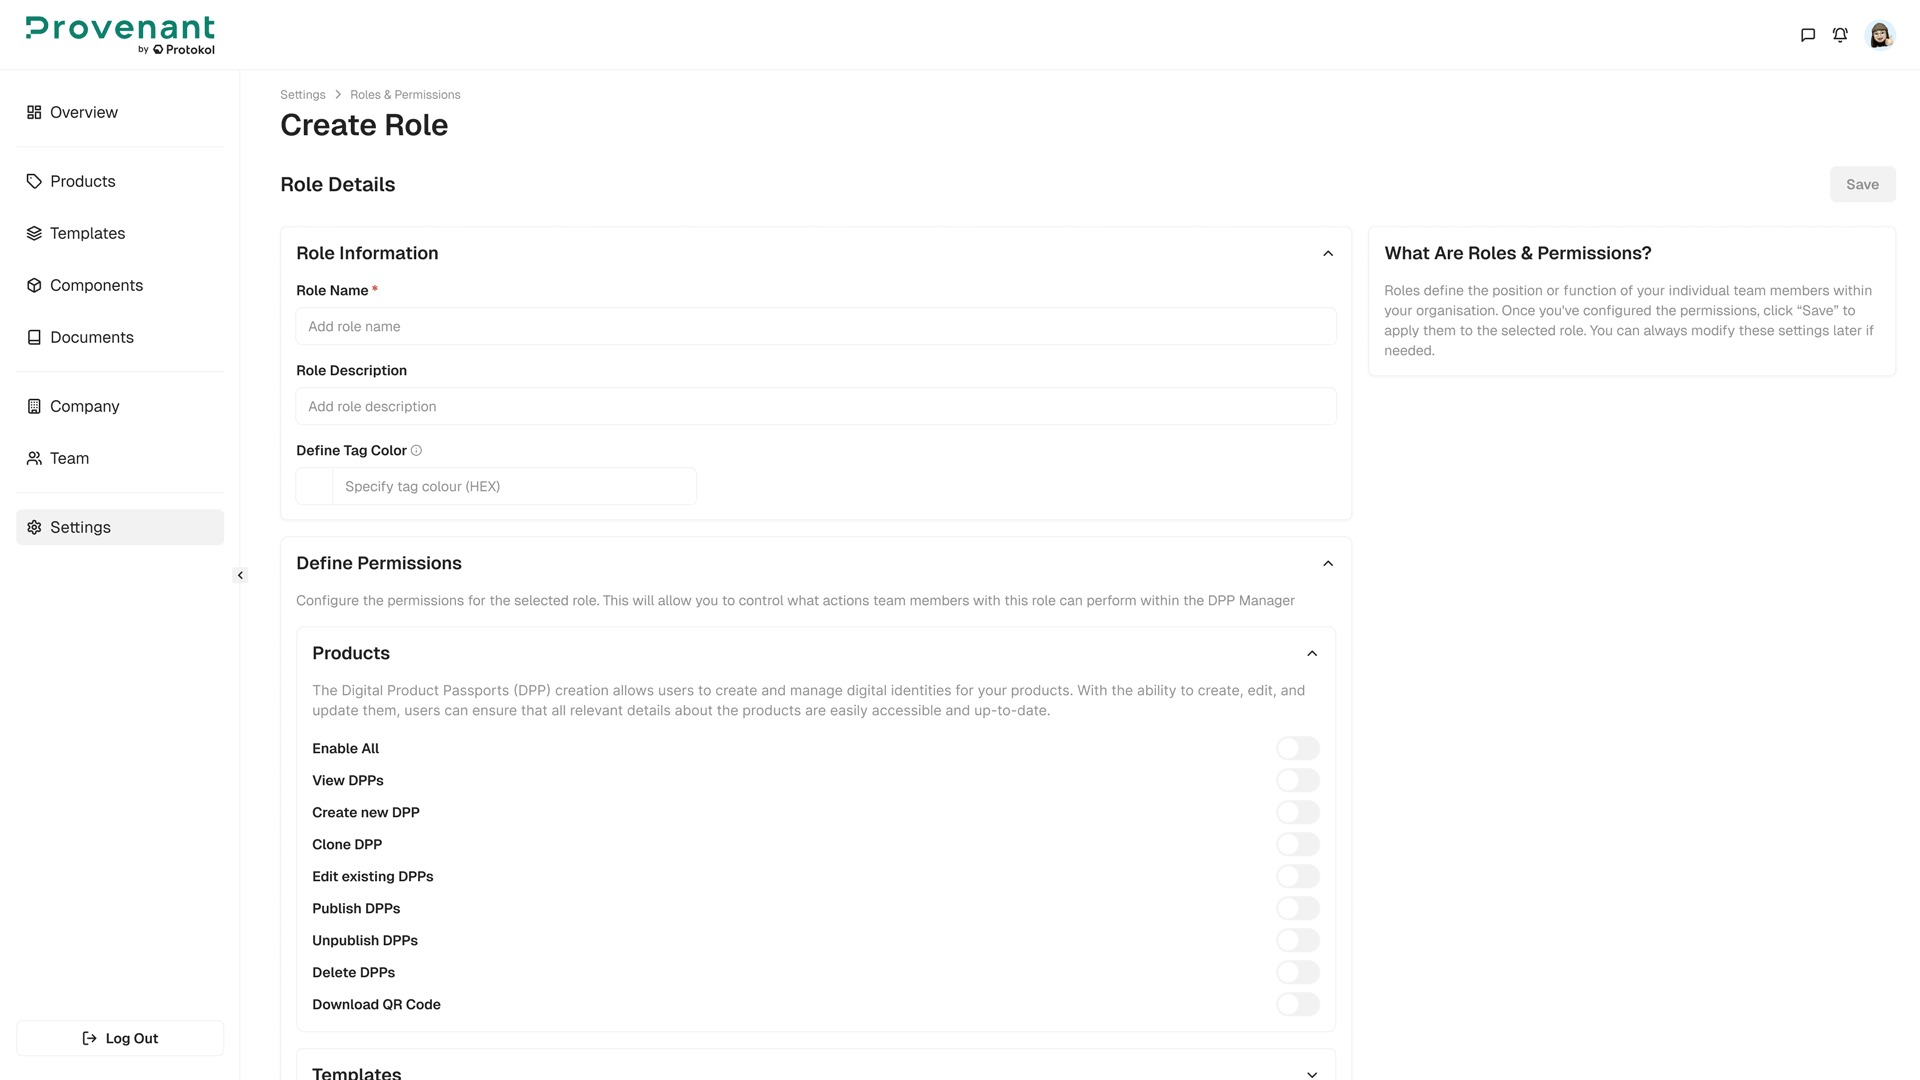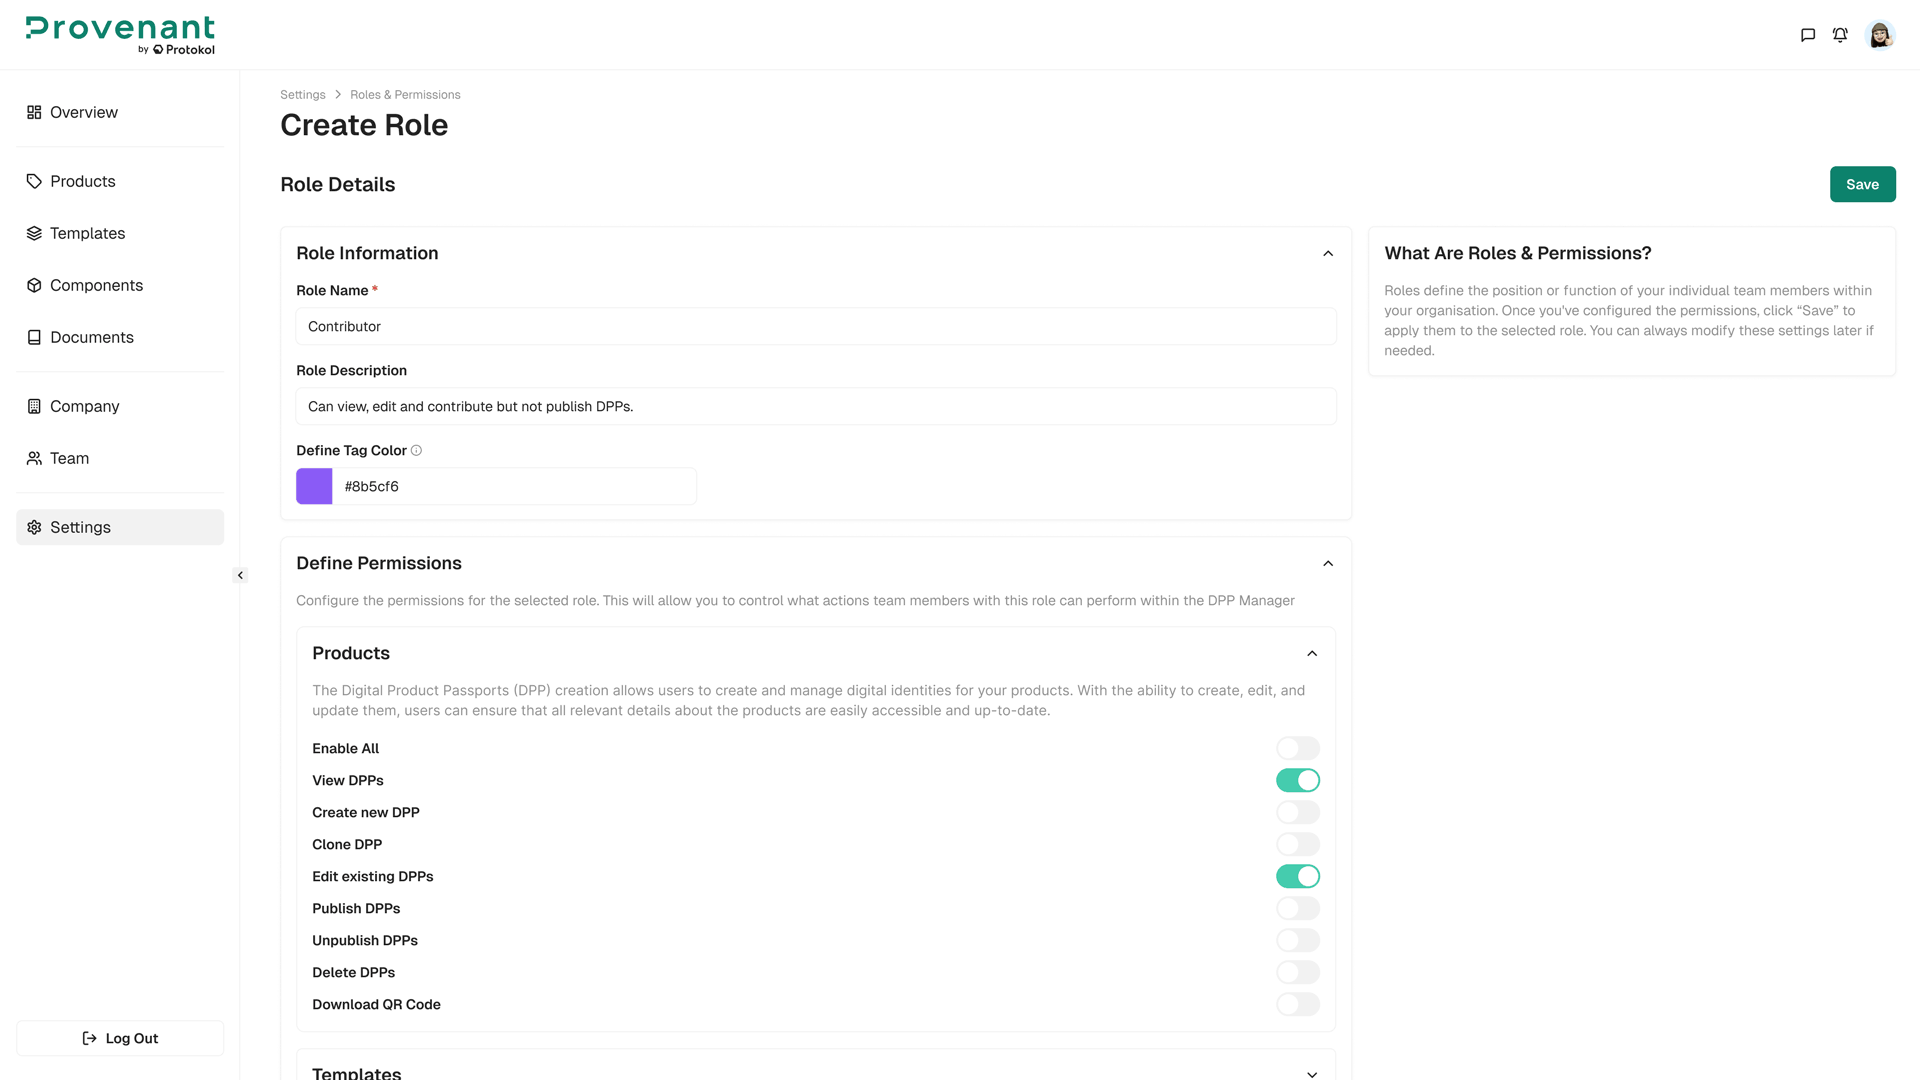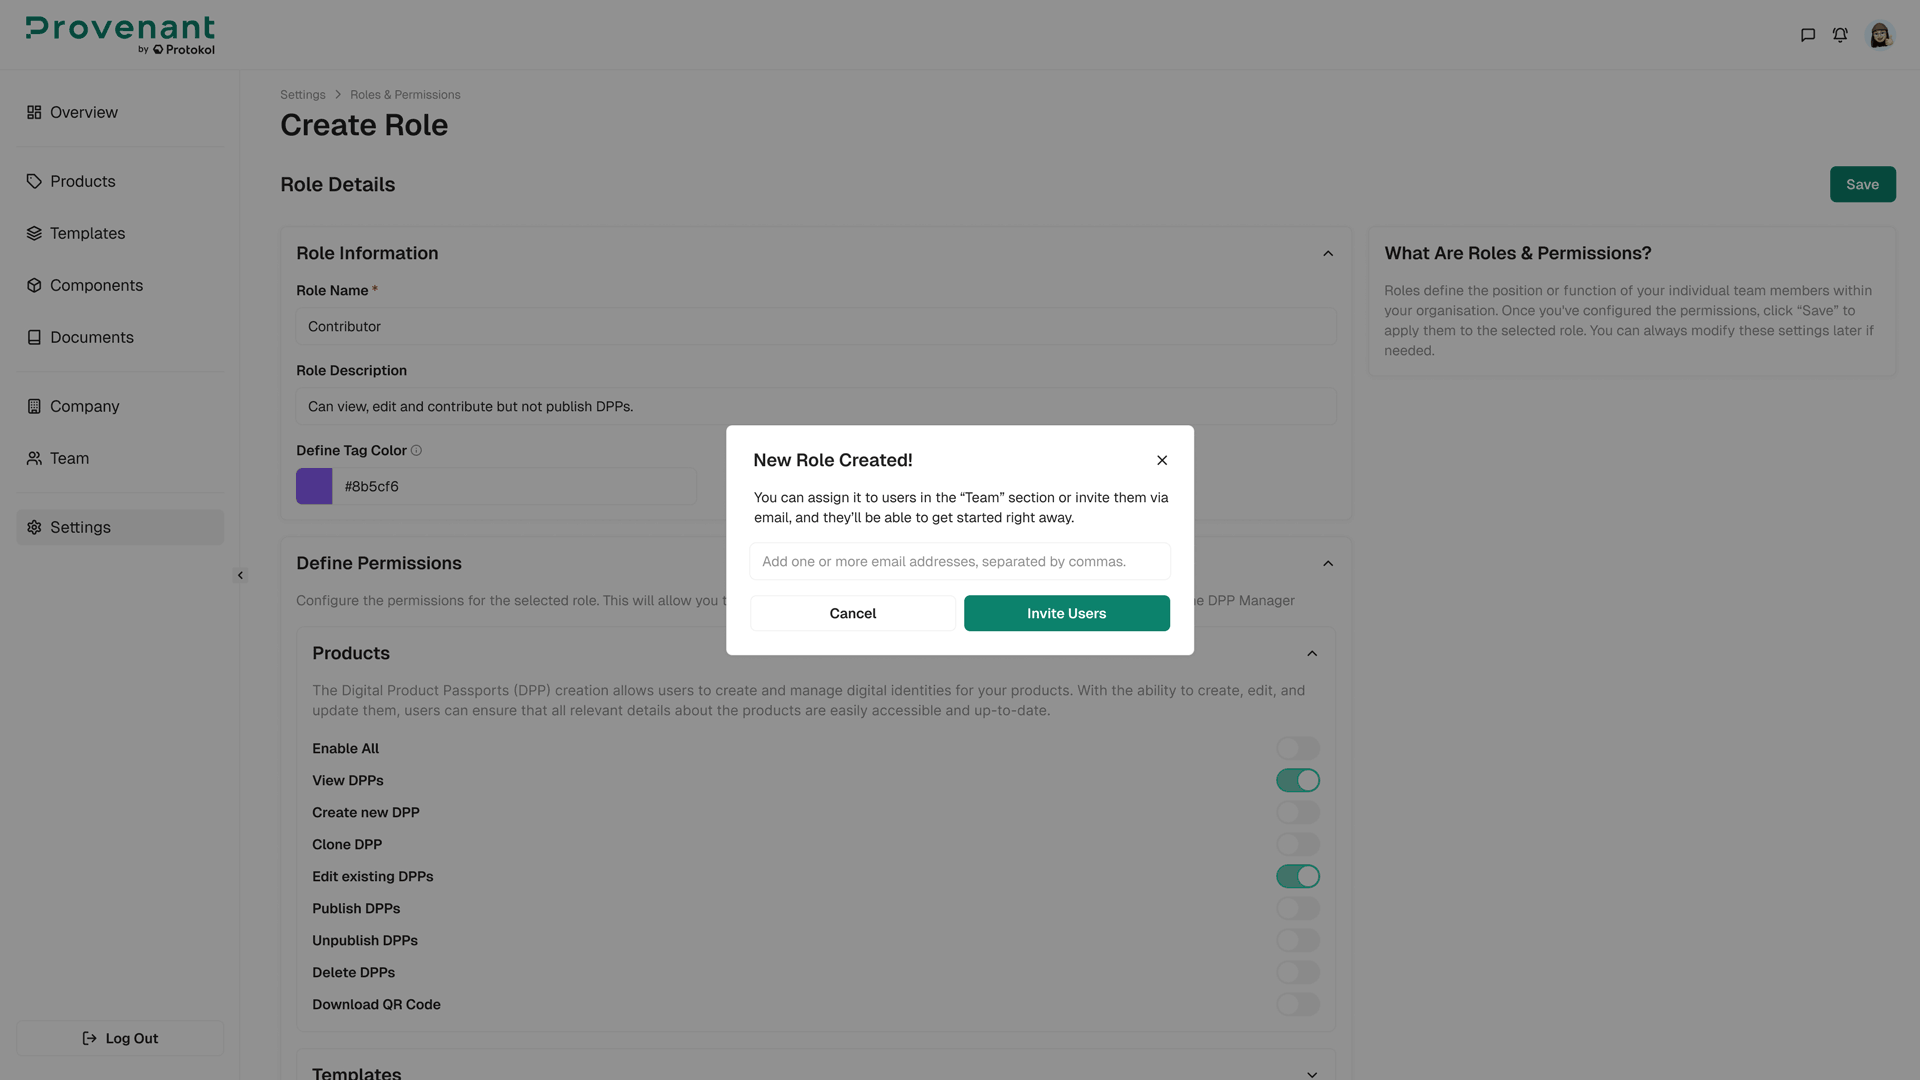
Create Newto start from scratch. - Enter a
Role Nameand (optionally) aRole Descriptionand a tag colour (Define Tag Colour). - In
Define Permissions, turn on the rights for each resource (for example: Products, DPPs, Items, Events, Documents Library, Users, Access Keys). UseEnable Allto turn on all rights of a resource. - Select
Create Role(orSavefor an existing role) to apply the new or updated role.
Permissions Matrix
Use this matrix to configure roles and access keys. Toggle permissions per resource (domain) and action. The available resources and actions come from the platform and can change.
tip
Note: This matrix controls what users can do inside the Manager (platform roles). To control what end users see on the public DPP itself, use Data Field Access Roles instead.
| Resource | Permissions | Notes |
|---|---|---|
| Products | Read, Create, Update, Delete, Publish, Unpublish | Models and batches. |
| DPPs | Read, Create, Update, Delete, Publish, Unpublish | Publish controls DPP visibility. |
| Product Fields | Update | |
| Items | Read, Create, Update, Delete, Publish, Unpublish | Item-level DPPs. |
| Events | Read, Create, Update, Delete | Events appear in the DPP journey. |
| User Events | Read, Create, Update, Delete | End-user memories. |
| Documents Library | Read, Create, Update, Delete | Library used across products. |
| Files | Read, Create, Update, Delete | |
| Templates | Read, Create, Update, Delete | Controls available fields/sections. |
| Components | Read, Create, Update, Delete | |
| Component Reviews | Read, Create, Update, Delete | |
| Suppliers | Read, Create, Update, Delete | |
| Supplier Reviews | Read, Update | |
| Users | Read, Update | Creation via invites. |
| Roles | Read, Create, Update, Delete | Includes Clone Role and Define Permissions. |
| Access | Read, Create, Update, Delete | |
| Access Keys | Read, Create, Update, Delete | Use least-privilege scopes per integration. |
| Organisations | Read, Create, Update, Delete | Admin-only in most setups. |
| Integrations | Read, Create, Update, Delete | For example, Salsify and Odoo. |
| Notifications | Read, Create | |
| Preferences | Read, Write | |
| LCA Score | Create | |
| Feedback | Create | |
| Data Weaver | Read, Create, Update, Delete | |
| Export | Create | |
| Import | Create | Required for Import Models. |
| Logs | Read | Audit trail. |